Heyteam · SaaS · Infrastructure as Code
Heyteam : une infrastructure sécurisée et évolutive avec Terraform
Heyteam avait besoin d’une infrastructure sécurisée, modifiable et déployable sur plusieurs environnements. J’ai accompagné l’équipe avec Terraform, du socle cloud aux composants utilisés en production.
Construire un socle qui accompagne l’évolution du produit
Heyteam souhaitait déployer une infrastructure as code sécurisée sur Outscale. Elle devait pouvoir être modifiée par la suite et servir au déploiement de plusieurs environnements. Le choix de Terraform répondait à ce besoin : décrire les ressources dans le code plutôt que reconstruire les mêmes réglages à la main.
J’ai accompagné Heyteam au fil de plusieurs missions d’infrastructure. Le travail associait la mise en place du socle, les composants nécessaires à l’application et un appui technique auprès de l’équipe. La finalité était un environnement exploitable en production, avec une base qui puisse continuer à évoluer.
Un socle commun, des environnements adaptés
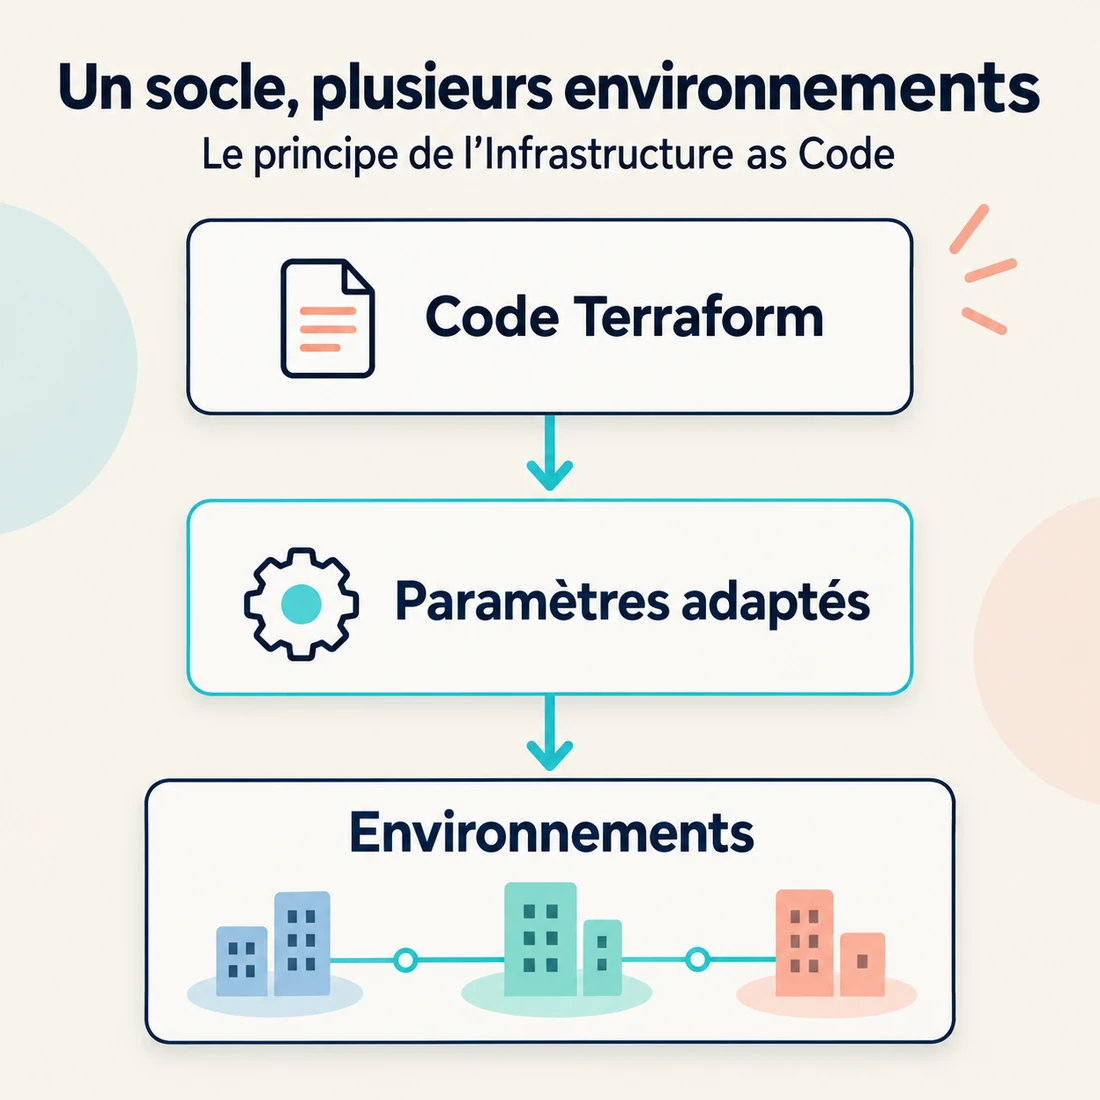
Avec Terraform, la description de l’infrastructure devient le point de départ du déploiement. Les paramètres permettent d’adapter les ressources aux besoins de l’environnement sans redéfinir toute la logique à chaque fois.
Pour Heyteam, cette approche répondait à deux objectifs : préparer plusieurs environnements et permettre des modifications ultérieures. Le bénéfice est une base plus lisible pour discuter d’un changement, comprendre ce qui doit être créé et conserver les choix techniques dans le code.
Cette logique de réutilisation concerne le socle d’infrastructure. Elle ne dispense pas de traiter séparément les données, les accès et les contraintes propres à chaque environnement.
Les contraintes au cœur du projet
Sécurité
Le projet devait intégrer la sécurité du socle, avec notamment le chiffrement et les composants nécessaires à l’exploitation. La sécurité fait partie des choix d’infrastructure, pas d’une couche ajoutée à la fin.
Évolutivité
Les ressources devaient pouvoir être modifiées et la configuration réutilisée pour plusieurs environnements. Terraform apporte une description commune sur laquelle faire évoluer le socle.
Travail avec l’équipe
L’intervention demandait de prendre en charge les sujets infra tout en restant intégré aux échanges techniques et aux discussions avec les prestataires externes.
Ce qui a été mis en place
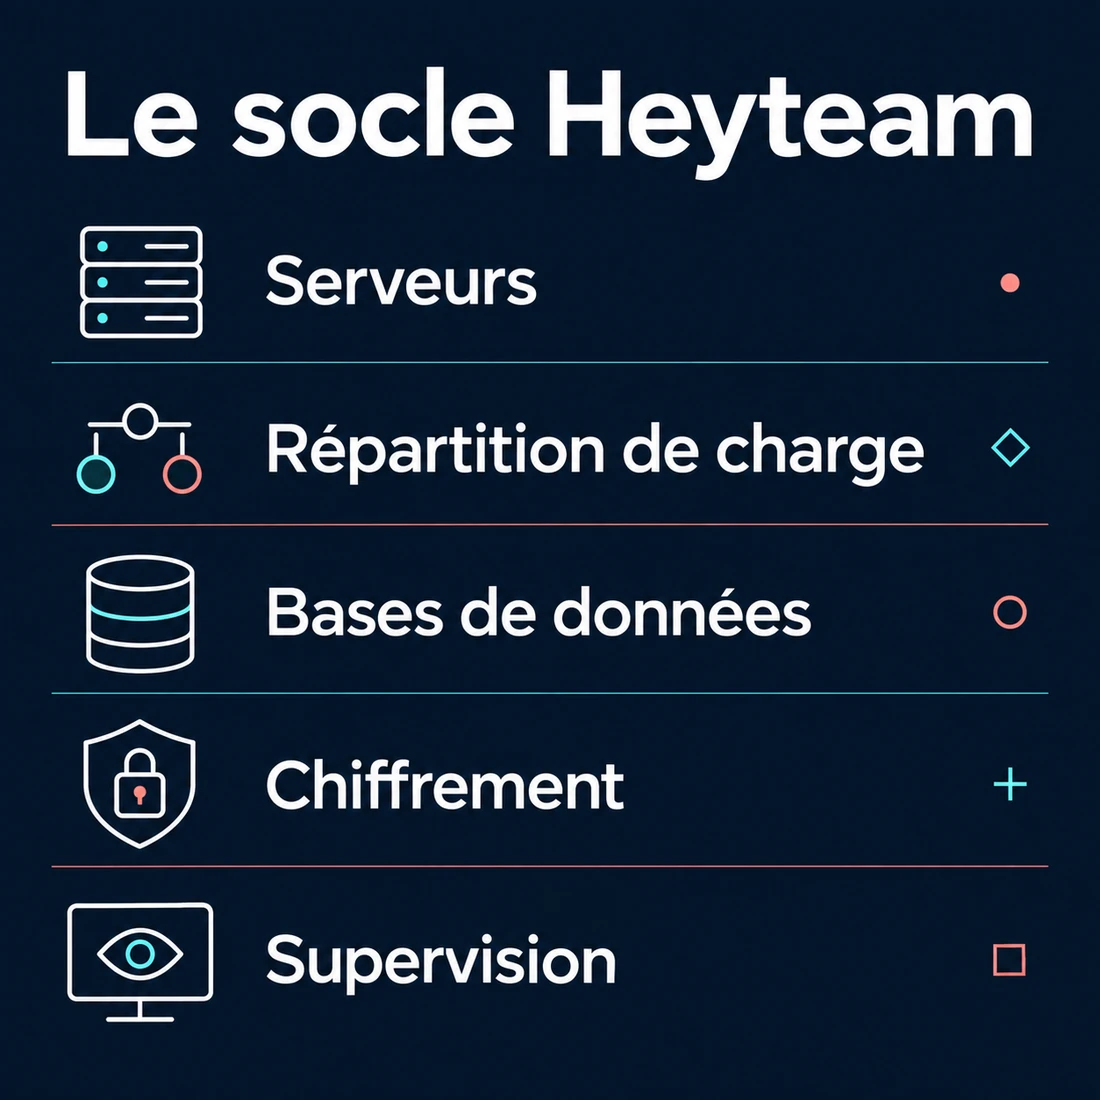
L’infrastructure comprenait les serveurs, les load balancers, les bases de données, le chiffrement et le monitoring. Terraform servait à décrire le socle sous forme de code. Ces composants couvrent l’exécution de l’application, la répartition des accès, le stockage des données et le suivi du fonctionnement.
- Les configurations Terraform : ressources cloud, réseau, règles d’accès et répartition de charge, avec des paramètres pour les environnements.
- Les fichiers cloud-init et scripts d’amorçage, pour préparer les serveurs et leurs composants au démarrage.
- Les composants d’hébergement : serveurs, répartition de charge et bases de données selon le socle concerné.
- Des procédures d’exploitation pour préparer un environnement, appliquer la configuration et gérer les certificats.
- Un accompagnement technique auprès de l’équipe et lors des échanges avec ses prestataires.
Des choix techniques faits pour être repris
Les travaux couvrent un socle OVH et un socle Numspot utilisant les API Outscale. Chaque configuration décrit ses ressources et ses paramètres : l’objectif n’est pas de masquer les différences entre hébergeurs, mais de retrouver les décisions propres à chaque environnement dans le code.
L’amorçage des machines est préparé avec cloud-init et des scripts de configuration. Cela permet de reprendre la préparation des systèmes lors de la création d’un serveur. Le réseau et les règles d’accès sont également décrits, plutôt que laissés à une suite d’opérations manuelles dans une console.
La documentation accompagne le code : préparation, utilisation des environnements, application des changements et opérations de maintenance. Pour l’équipe, cette séparation entre paramètres, ressources et procédures facilite la lecture et la reprise technique.
Une infrastructure utilisée en production
Le socle construit est utilisé dans les environnements de production de Heyteam. L’équipe dispose d’une infrastructure fonctionnelle et d’un accompagnement qui dépasse la seule exécution technique : conseils, prise en charge du sujet et participation aux échanges avec d’autres intervenants.
L’intérêt pour le client est double. L’infrastructure répond au besoin immédiat d’hébergement ; sa description avec Terraform donne aussi une base pour les évolutions suivantes. On peut repartir du travail réalisé plutôt que traiter chaque environnement comme un chantier indépendant.
Côté maintenance, le code permet de retrouver les choix de configuration et de préparer les changements sur une base commune. L’effort initial d’automatisation se réutilise au fil de la vie de l’infrastructure.
Le retour de Tony Caron, CTO de Heyteam
« Karim a travaillé avec nous sur plusieurs missions pour mettre en place une infrastructure (Serveurs, load balancers, DB, chiffrement, monitoring) sur OVH puis sur Numspot. Grâce à son expertise en Terraform, il a su nous accompagner dans le développement d’une infrastructure parfaitement sécurisée et fonctionnelle, maintenant utilisée dans nos environnements de production. Karim s’est très bien intégré à l’équipe et a pris le lead sur son sujet très rapidement. Il nous a également prodigué d’excellents conseils et a été un support précieux lors des appels techniques avec des prestataires externes. »
Tony Caron — CTO, Heyteam
Votre infrastructure doit évoluer avec votre équipe ?
Présentez-moi vos environnements, vos contraintes de sécurité et les opérations que vous souhaitez rendre reproductibles.